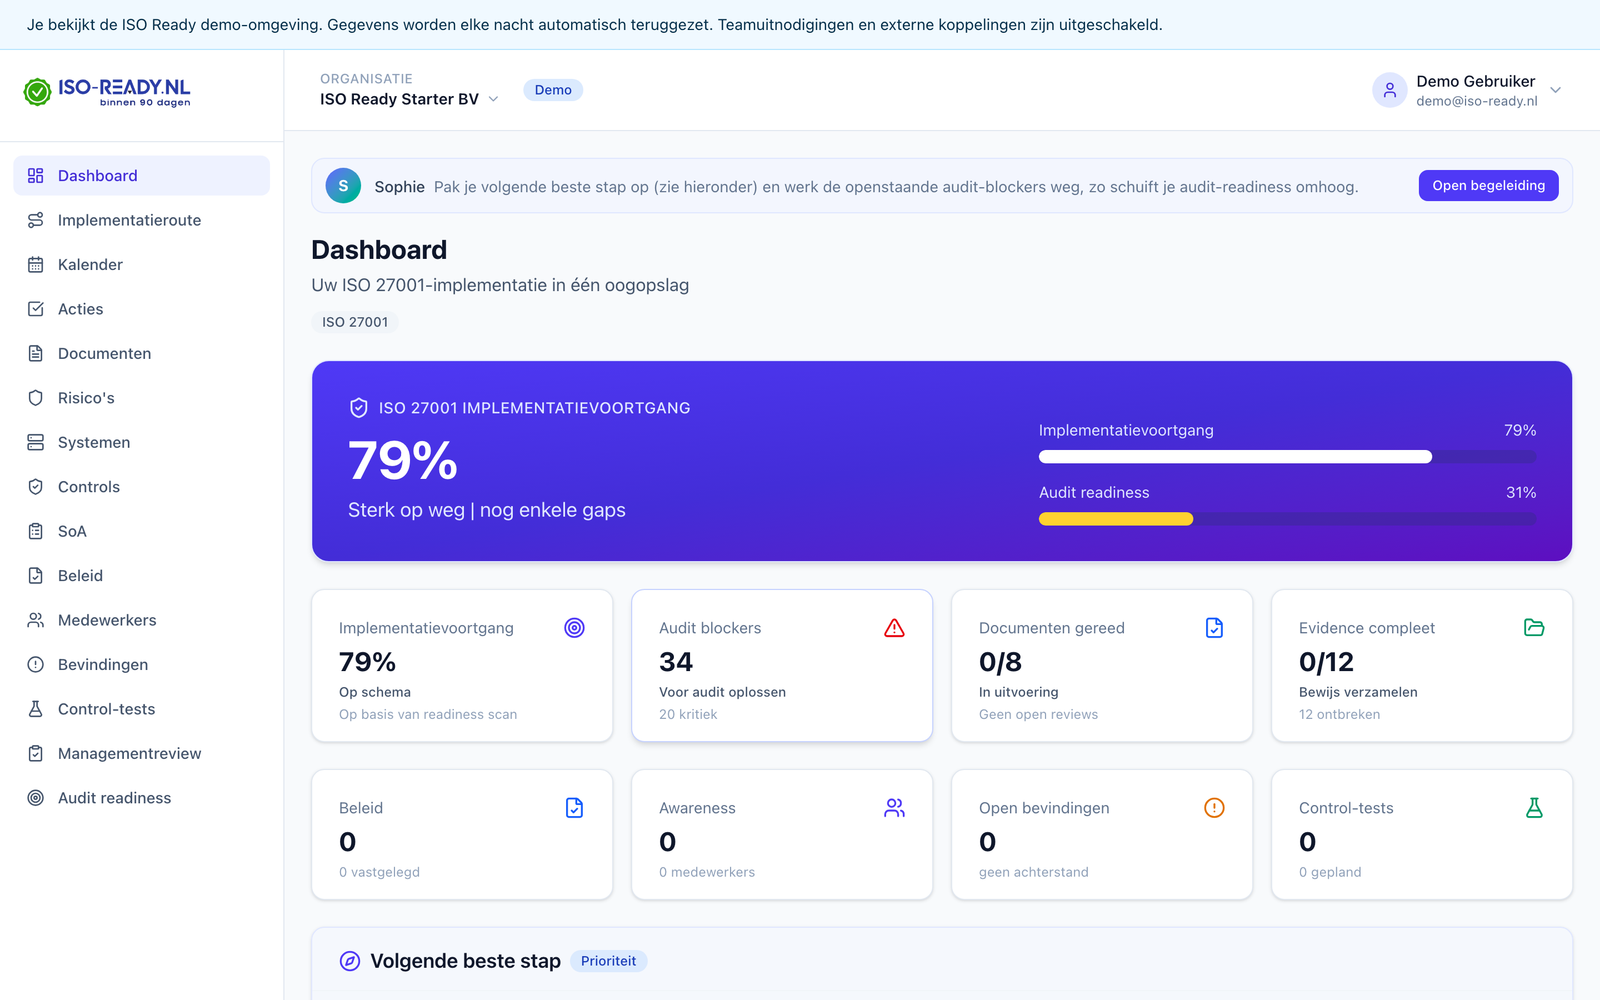
Dashboard & implementatieroute
Zie direct waar je staat: voortgang, audit blockers en de volgende beste stap, zonder spreadsheets.
ISMS-portal voor MKB
Vlak voor de audit wordt alles bijgewerkt, daarna zakt het weg tot de volgende keer. Dat is geen kwestie van discipline maar van gereedschap: een map met documenten houdt zichzelf niet bij. Deze portal maakt van je ISMS iets waar je wekelijks een half uur in zit in plaats van twee weken per jaar.
Alle kernmodules die auditors en klanten verwachten, zonder zwaar GRC-project. Je werkt gestructureerd van scan en scope naar audit-ready.
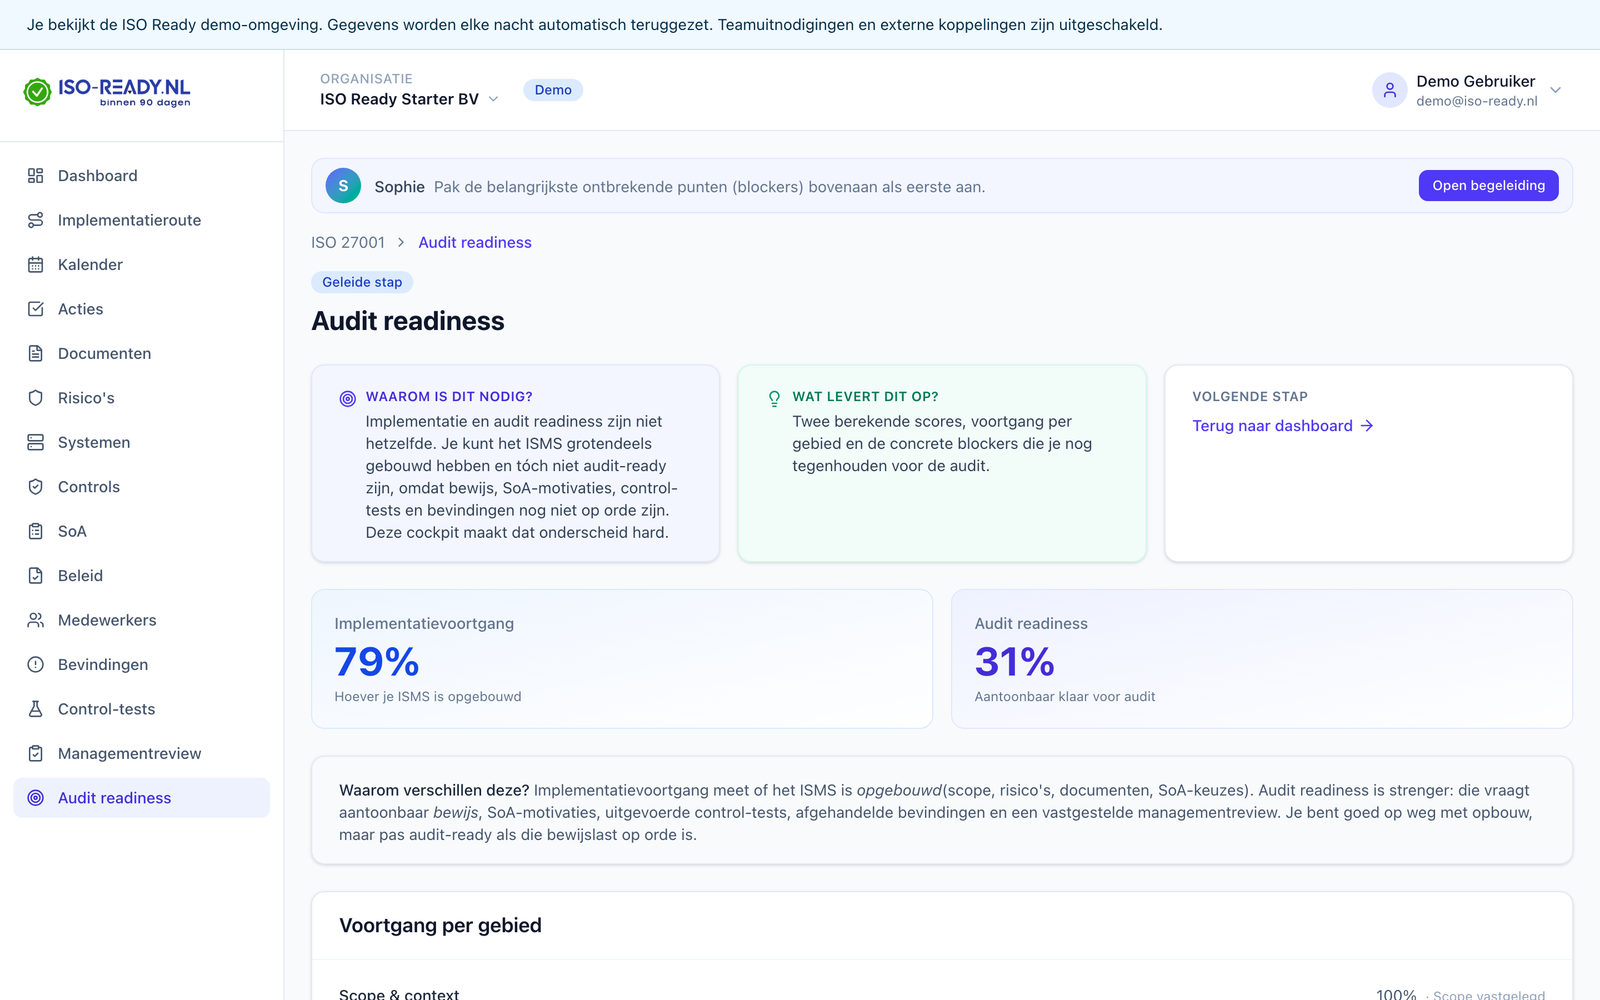
Zie direct waar je staat: voortgang, audit blockers en de volgende beste stap, zonder spreadsheets.
Stapsgewijze intake: organisatieprofiel, scope, rollen en risico-intake richting een werkbaar ISMS.
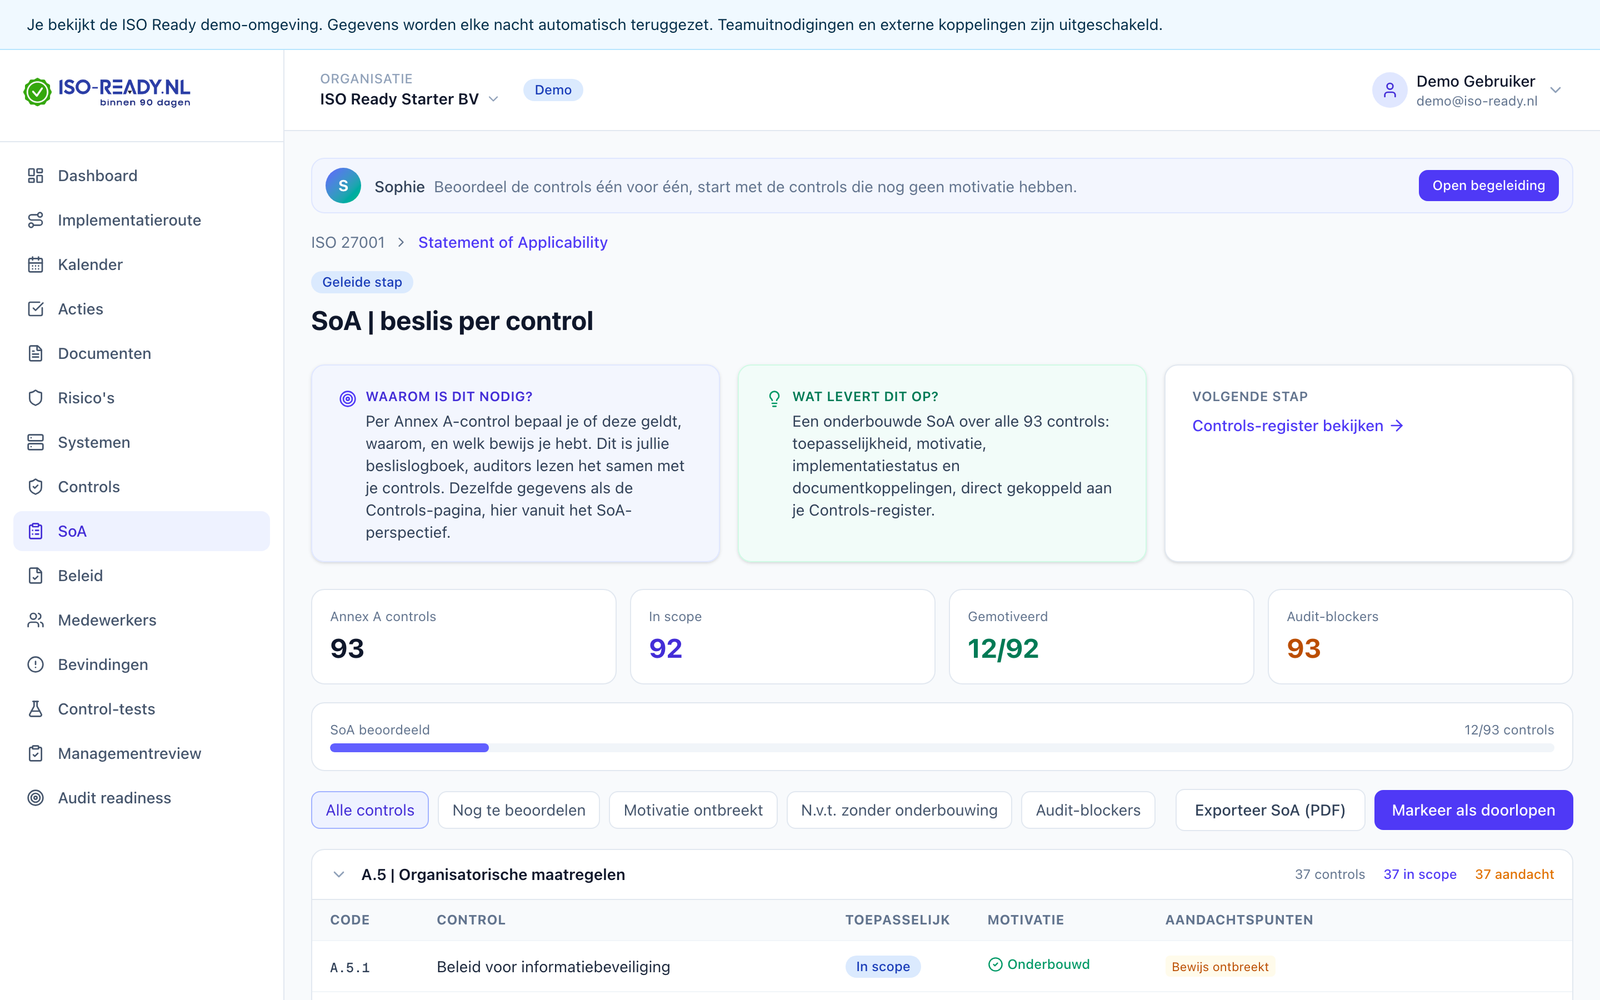
Risicoregister, behandeling en Statement of Applicability met koppeling naar bewijs en acties.
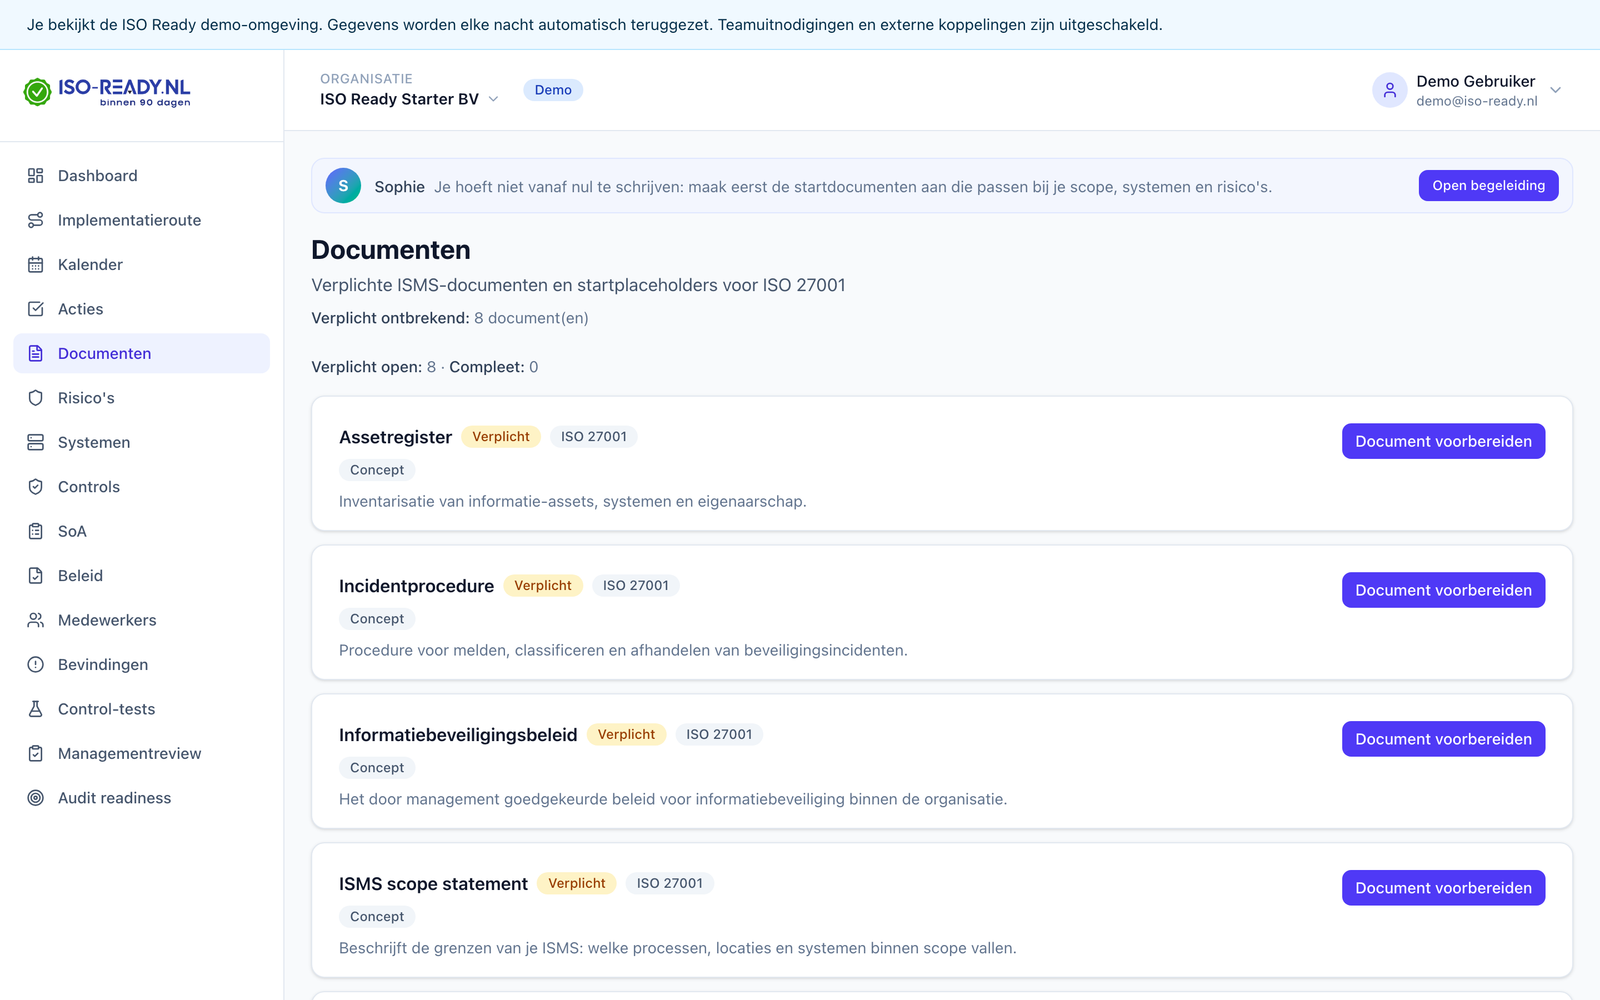
Beleid, procedures en auditbewijs met status, goedgekeurd, in review of openstaand.
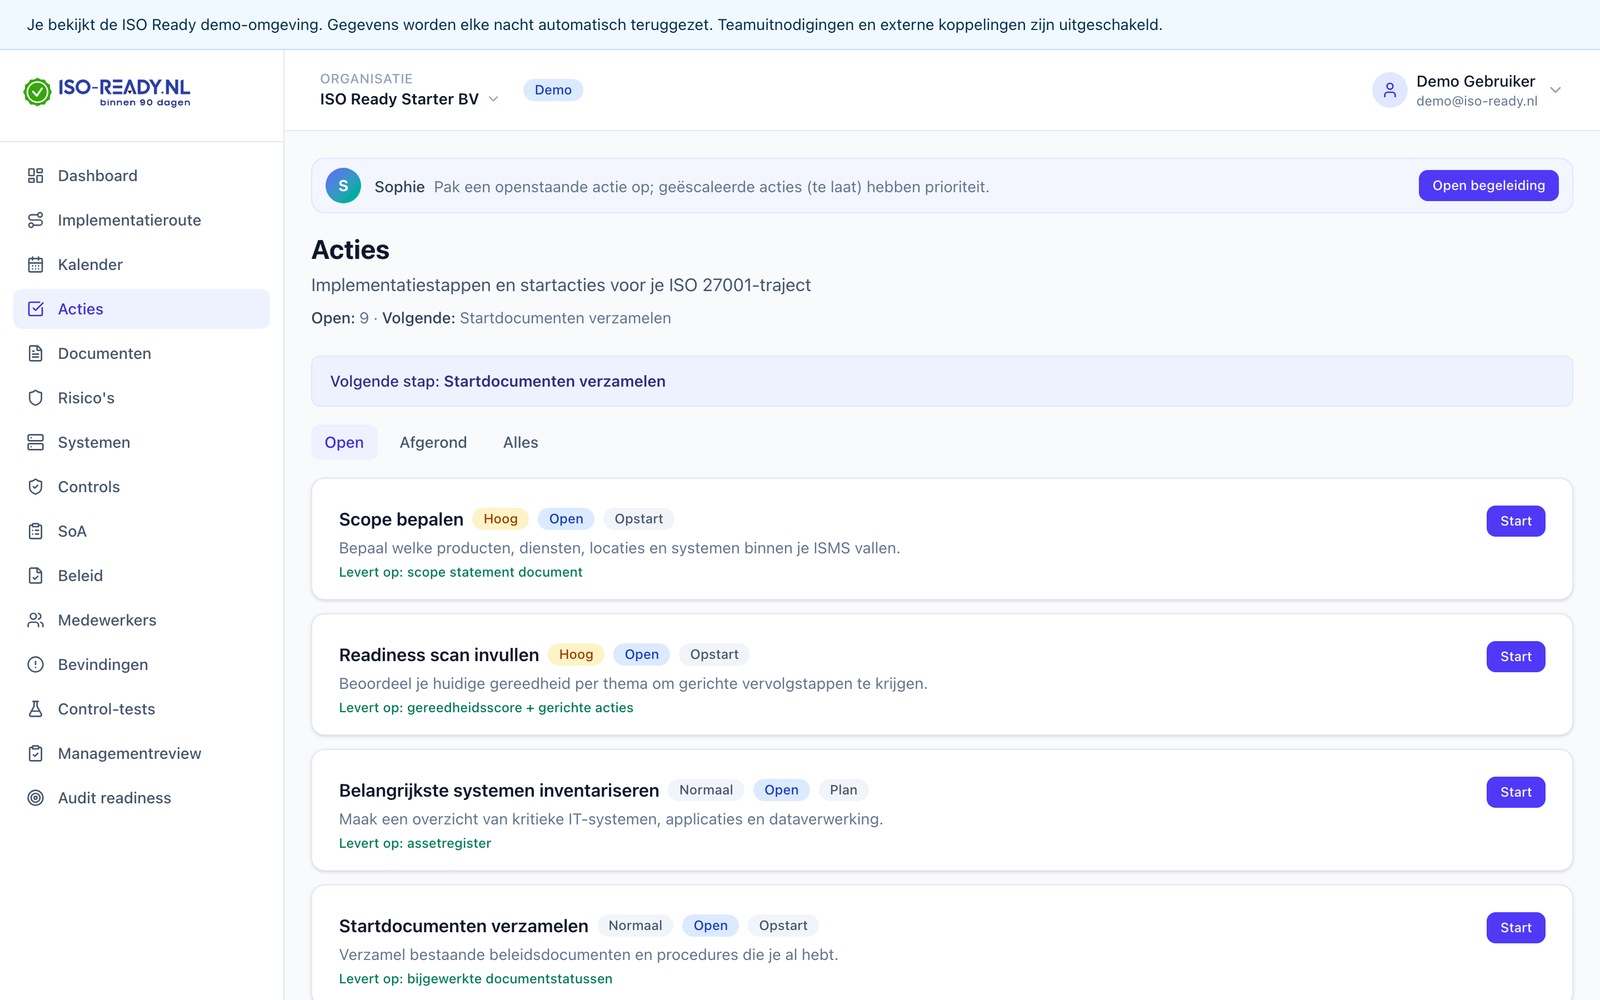
Taken met eigenaar en deadline; gekoppeld aan controls en auditvoorbereiding.
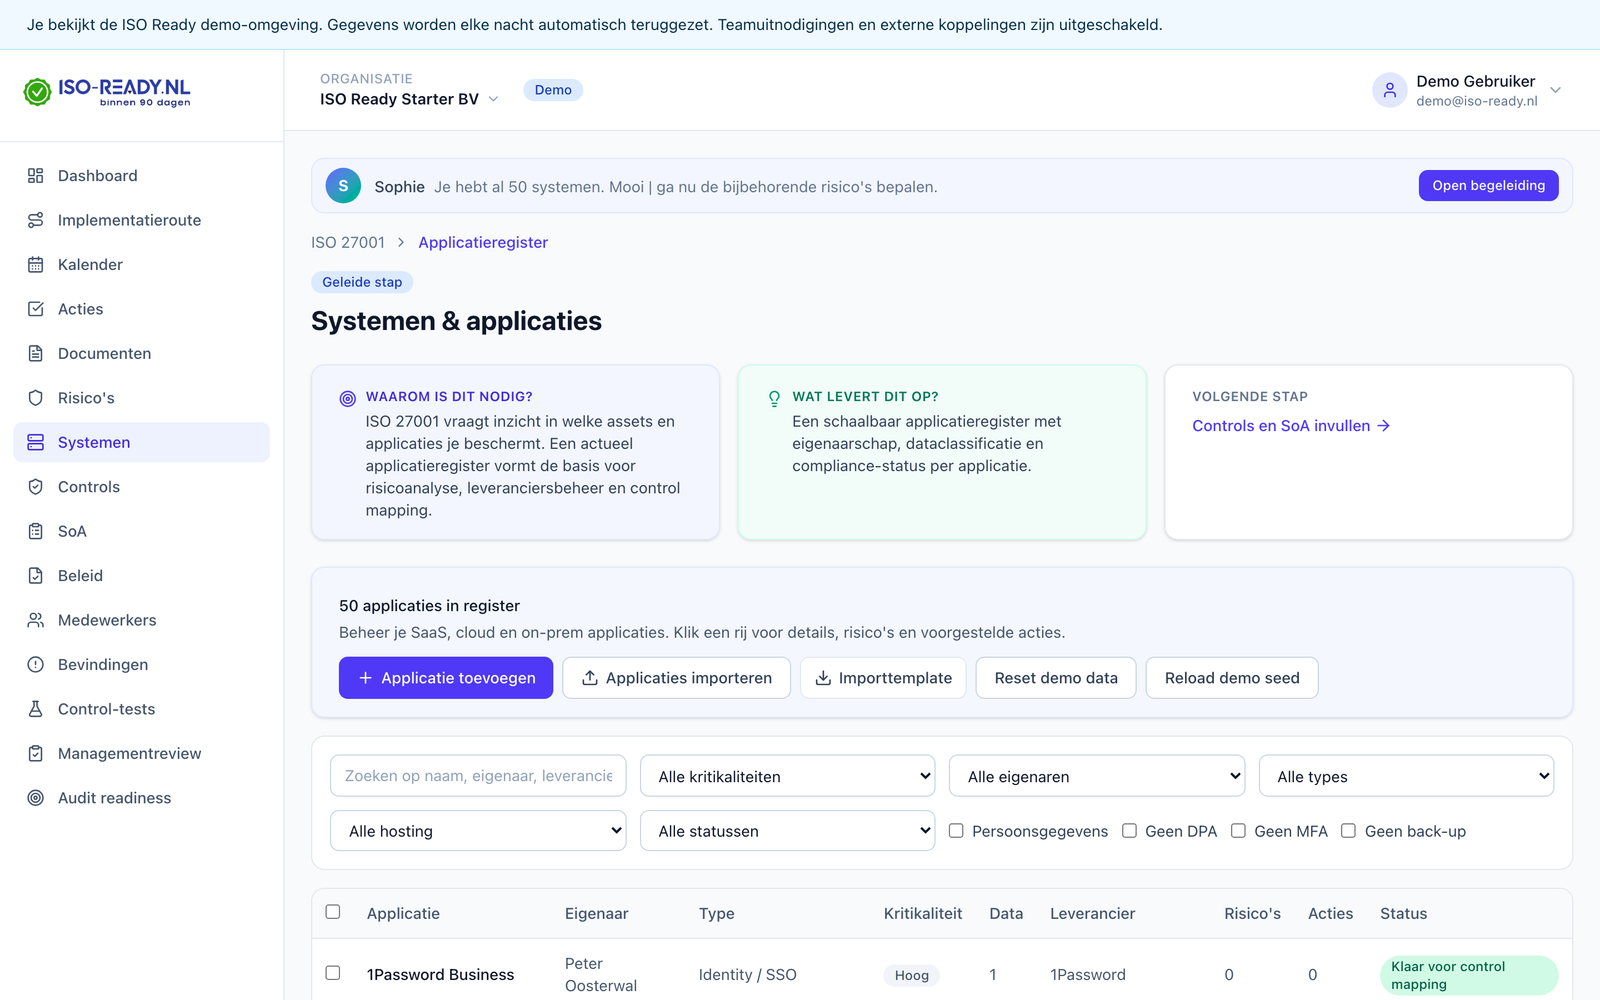
Systemen, leveranciers en datastromen, de basis voor scope en risicoanalyse.
Readiness-rapport en export om management en certificerende instelling te onderbouwen.
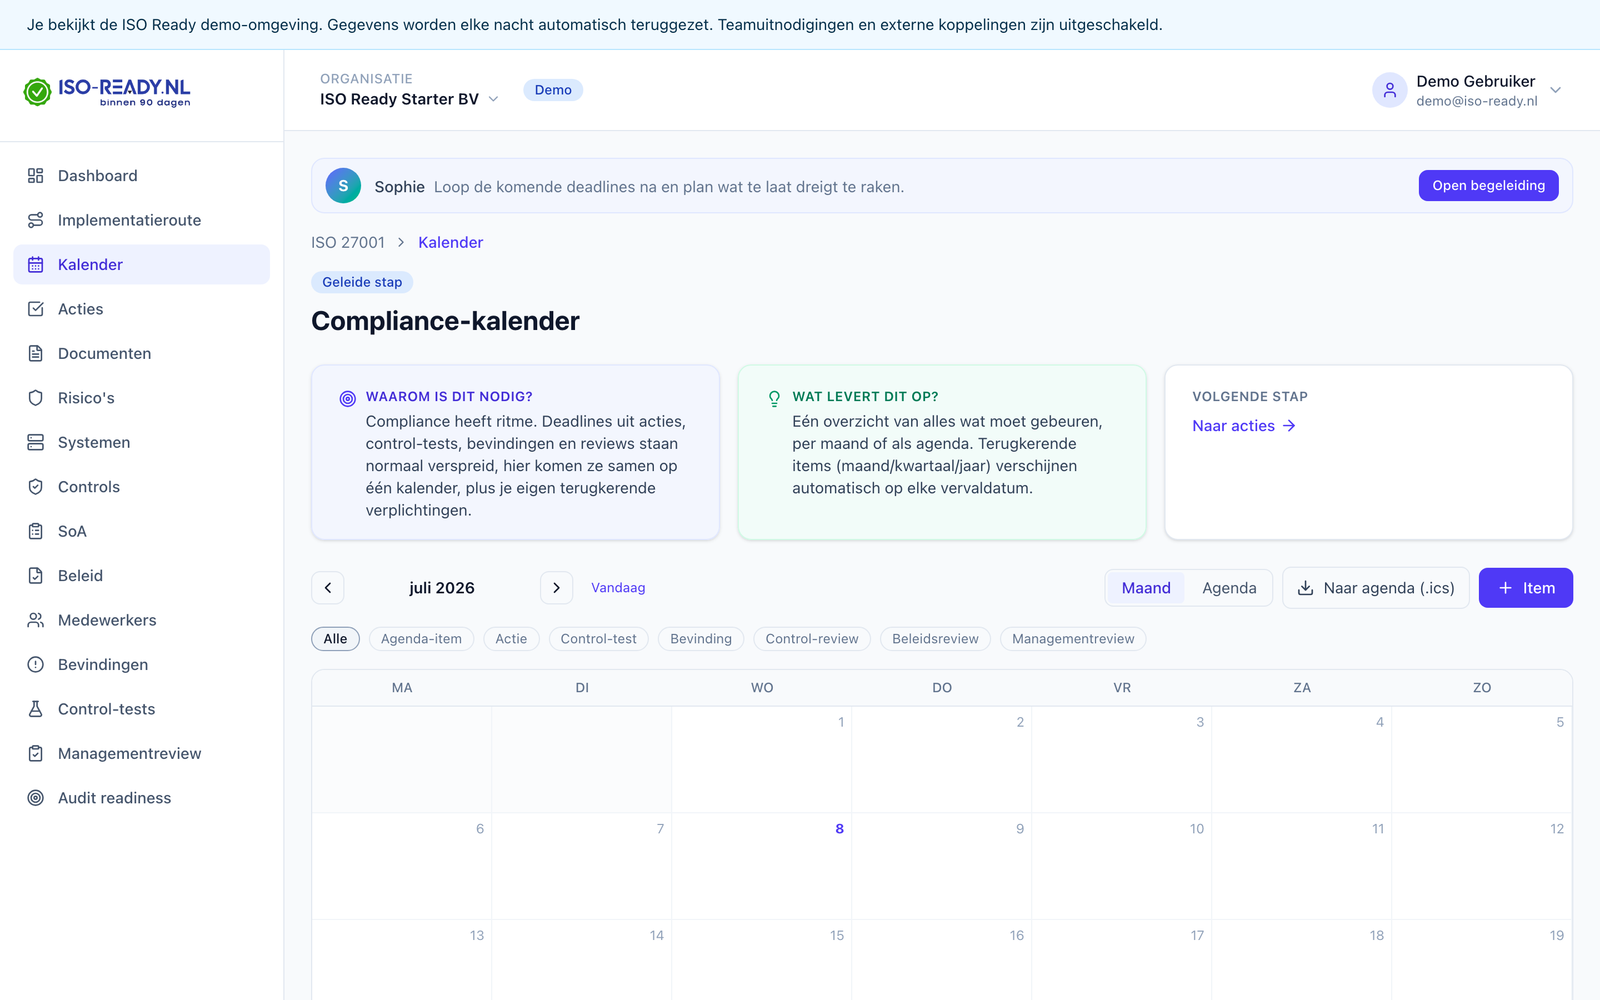
Evaluaties, besluiten en planning van audits en terugkerende reviews.
Wil je eerst weten hoe je hem in gebruik neemt? De ISO Ready Quickstart beschrijft de route van nulmeting tot audit readiness.
Screenshots uit de live demo-omgeving (app.iso-ready.nl). Geen marketingmockups, dit is de werkinterface.
Software haalt geen certificaat. Wat hij wel doet, is voorkomen dat het systeem doodbloedt tussen de audits door.
Een ISO 27001-traject strandt zelden op de norm. Het strandt op versnippering: het risicoregister staat in een spreadsheet, het beleid in een gedeelde map, de acties in iemands mailbox en het bewijs nergens. Zes maanden later weet niemand meer wat de laatste versie was of welke maatregel al af is, en begint het zoekwerk opnieuw, vlak voor de audit.
Een portal lost dat op door die onderdelen aan elkaar te knopen: een risico leidt tot een maatregel, die maatregel staat in je Verklaring van Toepasselijkheid, er hangt bewijs aan en er staat een actie met een eigenaar en een datum onder. Als een auditor vraagt hoe je tot een keuze kwam, is dat één klik in plaats van een middag reconstrueren.
Wat het níét oplost: de inhoudelijke keuzes. Welke risico’s je accepteert, hoe zwaar je scope is en of een maatregel passend is bij jouw organisatie, dat blijft denkwerk. Daar is de begeleiding voor.
Verplicht is het niet, de norm schrijft geen tooling voor. Maar zodra je risico's, maatregelen, documenten, acties en bewijs uit elkaar gaat houden in losse bestanden, gaat er tijd zitten in het bij elkaar zoeken in plaats van in het werk zelf. Een portal is vooral een middel om het systeem levend te houden tussen de audits door.
Schaal en aanname. Enterprise-GRC gaat ervan uit dat je een compliance-afdeling hebt die het inricht en bijhoudt. Deze portal gaat ervan uit dat je dat niet hebt: hij is opgezet rond de vraagvolgorde van een MKB-traject, scope, risico's, SoA, documenten, acties, audit readiness, zodat je weet wat de volgende stap is zonder eerst het systeem te moeten leren.
Ja. Sommige organisaties hebben iemand in huis met affiniteit voor normen en willen alleen de structuur. Anderen combineren software met begeleiding. De valkuil bij de losse route is dat het traject stilvalt zodra het druk wordt, dat is geen kwestie van de tooling, maar van beschikbare tijd.
Ja. Bestaand beleid, procedures en registraties zijn zelden weggegooid werk; ze passen meestal alleen niet in de structuur die een auditor verwacht. Bij de start herordenen we wat er is in plaats van opnieuw te beginnen.
De portal is gebouwd rond ISO 27001, maar de onderliggende bouwstenen, risico's, maatregelen, documenten, acties, audits, zijn dezelfde die ISO 9001 en de NIS2-zorgplicht van je vragen. Combineer je normen, dan bespreken we bij de intake hoe we dat in één systeem houden.
Je gegevens blijven van jou. Bij de intake leggen we vast waar de data staat, wie erbij kan en hoe je hem eruit krijgt als je zou willen stoppen. Voor een dienst die om informatiebeveiliging draait is dat geen bijzaak maar een basisvraag, stel hem ook aan andere leveranciers.
De ISMS-portal start vanaf €49 per maand, maandelijks opzegbaar. Weet je nog niet of ISO 27001 nu aan de orde is, doe dan eerst de gratis scan.
Geschreven door Peter Oosterwal, ISO-consultant bij Oosterwal Consultancy. Laatst bijgewerkt op 25 augustus 2026.