De ISO Ready Quickstart
Je hebt het geregeld. Alleen kun je het niet aantonen.
Dat is waar ISO 27001-trajecten op stuklopen. Niet op wat je niet doet, maar op wat je niet kunt laten zien. Wij lossen dat gat op in dertig dagen: een onderbouwde Verklaring van Toepasselijkheid over alle 93 maatregelen, of je geld terug.
Voor MKB-bedrijven van tien tot honderd medewerkers die ISO 27001 nodig hebben omdat een klant of een tender erom vraagt, en die geen eigen securityafdeling hebben.
Waarom een Excel met 93 regels niet genoeg is
Je concurrent is geen andere tool. Het is wat je nu doet.
Bijna iedereen begint hetzelfde. Een spreadsheet met de Annex A-maatregelen, een map in SharePoint met beleidsdocumenten, en een adviseur die het systeem een keer oplevert. Dat werkt, tot het moment dat iemand ernaar vraagt.
- De Excel is bijgewerkt tot de laatste audit en daarna niet meer, en niemand weet nog welke versie de echte is.
- Het bewijs staat verspreid: een screenshot in een mailbox, een export op een laptop, een afspraak die alleen mondeling is gemaakt.
- De kolom ‘niet van toepassing’ is ingevuld zonder motivatie, en dat is exact waar een auditor op doorvraagt.
- De adviseur die het heeft opgezet is weg, en met hem de reden waarom iets zo is ingericht.
Het probleem is niet dat een spreadsheet slecht is. Het probleem is dat hij niets bewaart over waarom je iets besloten hebt, en dat is precies waar een audit over gaat.
Reken het uit voor je eigen bedrijf
Niets doen is geen neutrale keuze. Het kost nu al geld, alleen staat het op geen enkele factuur.
Neem iemand die vier uur per week kwijt is aan het managementsysteem bijhouden, bewijs bij elkaar zoeken en beveiligingsvragenlijsten van klanten invullen. Dat is ongeveer 180 uur per jaar. Tegen een intern uurtarief van € 75,- komt dat op zo’n € 13.500,- per jaar. Aan werk dat grotendeels al eens gedaan is, alleen niet terug te vinden.
Vind je vier uur te hoog? Halveer het en je houdt nog altijd bijna € 7.000,- over. Wij hebben die uitgangspunten bewust aan de lage kant gekozen, zodat je de som kunt narekenen in plaats van hem weg te wuiven.
Daar komt bij wat een tender waard is die je misloopt omdat je het certificaat niet hebt. Dat bedrag ken jij beter dan wij.
Wat er na dertig dagen ligt
- Een onderbouwde Verklaring van Toepasselijkheid over alle 93 maatregelen.
- Een actielijst met eigenaar en einddatum, afgeleid van je eigen nulmeting.
- Een audit readiness-rapport dat je aan je auditor of je klant kunt voorleggen.
Dat is wat wij leveren en waar je ons aan kunt houden. Het certificaat zelf geeft een onafhankelijke certificerende instelling af, na hun eigen audit. Wij zorgen dat je die goed voorbereid in gaat.
Stap 1
Je begint met een nulmeting, niet met een leeg scherm
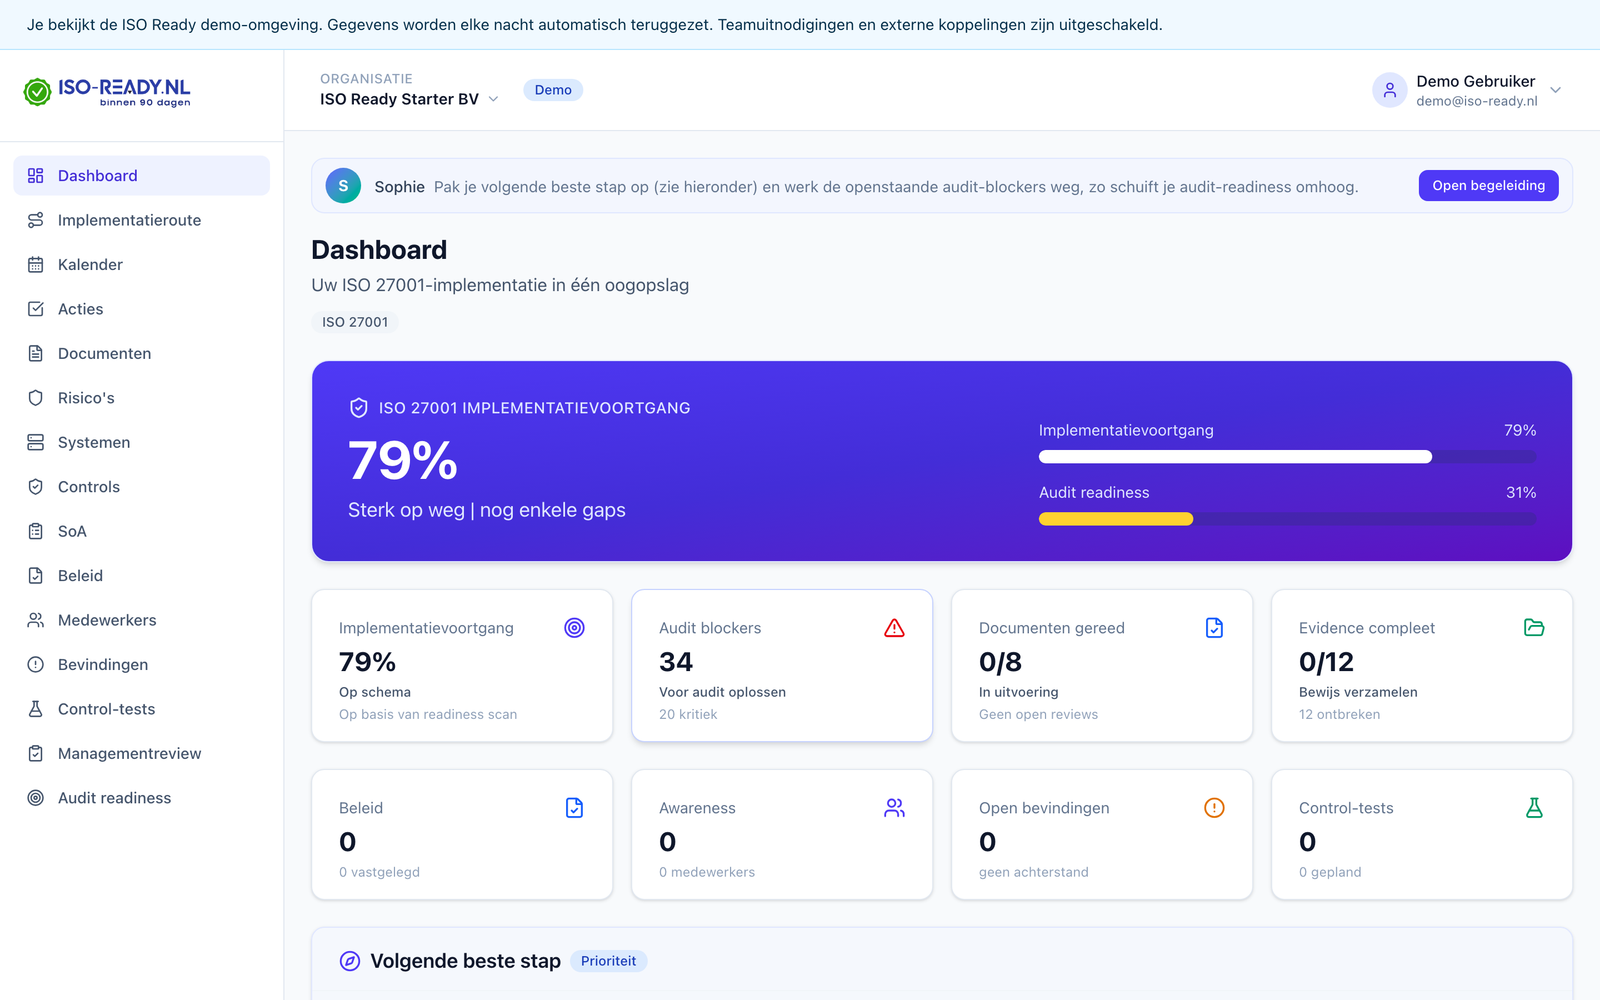
De gratis scan bepaalt waar je staat op alle 93 maatregelen van ISO 27001. Daar rolt geen cijfer uit maar een lijst: dit staat, dit ontbreekt, dit is nooit beoordeeld. Die lijst is je startpunt en meteen je projectplan.
Stap 2
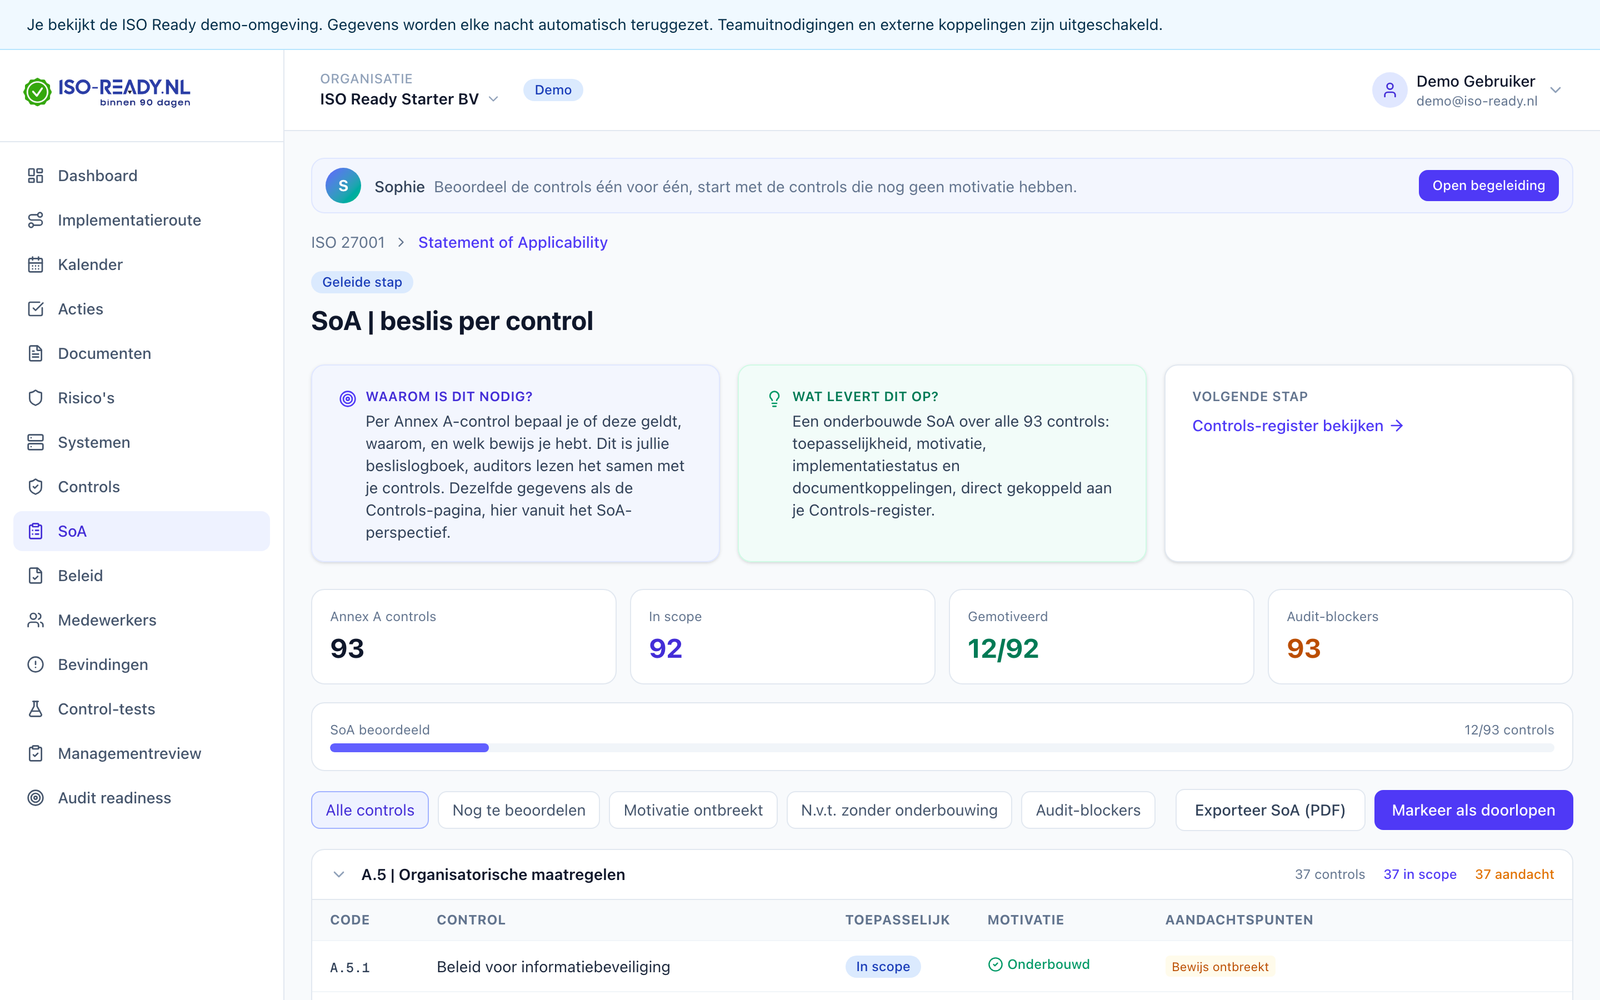
Je beslist per maatregel, met de motivatie erbij
De Verklaring van Toepasselijkheid is geen formaliteit achteraf maar je beslislogboek. Per maatregel leg je vast of hij geldt, waarom niet als je hem uitsluit, en welk bewijs je hebt. Een maatregel die je nooit hebt beoordeeld telt bij ons als onbeoordeeld en niet als uitgesloten, want dat is precies wat een auditor gaat vinden.
Stap 3
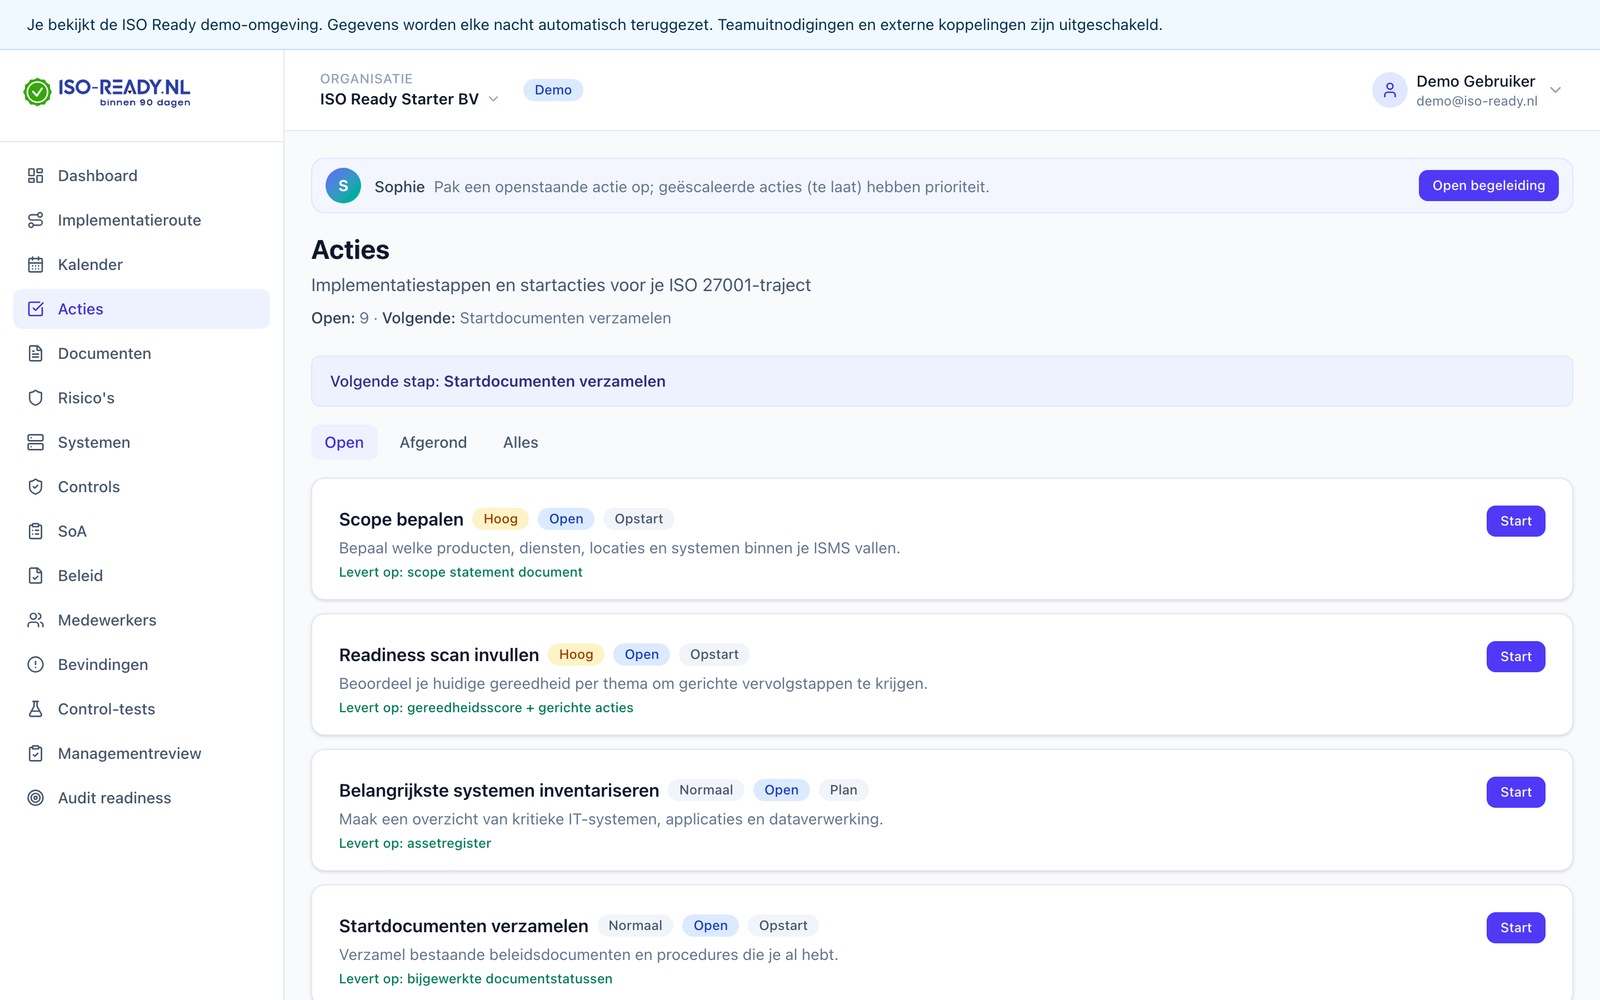
Je werkt een actielijst af in plaats van een norm te lezen
Uit de nulmeting komen concrete acties met een eigenaar en een datum. Geen normtekst waar je zelf een vertaalslag op moet maken, maar taken die je kunt uitdelen. Wat af is verdwijnt, wat te laat is komt bovendrijven.
Stap 4
Je gaat de audit in met een rapport, niet met een map
Het audit readiness-rapport laat zien waar je staat, wat er nog openstaat en welk bewijs eronder ligt. Datzelfde rapport gebruik je richting je klant of je opdrachtgever, zonder er een presentatie van te hoeven maken.
Wat je waarschijnlijk denkt
Dit wordt vast weer zo’n systeem dat niemand gebruikt.
Terecht bezwaar, want dat is precies wat er gebeurt met een ISMS dat door een adviseur wordt opgeleverd en daarna stilvalt. Het verschil zit in wat je erin doet: niet documenten schrijven maar een actielijst afwerken. Wie geen acties heeft openstaan, hoeft er ook niet in.
Mijn mensen hebben hier geen tijd voor.
Klopt, en daarom is de vraag niet of je er tijd voor hebt maar waar die tijd nu heen gaat. Bewijs bij elkaar zoeken en klantvragenlijsten invullen kost die tijd ook, alleen verspreid en onzichtbaar. Je hebt wel iemand nodig die beslissingen mag nemen, want zonder mandaat blijft elke actielijst liggen.
Wij zijn geen IT-bedrijf.
Dat hoeft ook niet. De meeste organisaties die hiermee werken hebben geen securityafdeling. ISO 27001 gaat over afspraken, verantwoordelijkheden en bewijs, en maar voor een klein deel over techniek.
Ben ik na dertig dagen gecertificeerd?
Nee, en dat belooft niemand die eerlijk is. Een certificaat geeft een onafhankelijke certificerende instelling af, na hun eigen audit. Wat wij garanderen is dat je die audit voorbereid in gaat, met bewijs op orde in plaats van goede bedoelingen.
Wat als we al ergens mee bezig zijn?
Dan begin je niet opnieuw. Bestaand beleid, bestaande procedures en bestaand bewijs koppel je aan de maatregelen waar ze bij horen. De nulmeting laat zien wat je al hebt staan, en dat is meestal meer dan verwacht.
Begin met weten waar je staat
De scan kost je een paar minuten en levert een lijst op die je sowieso nodig hebt, of je nu met ons verder gaat of niet.